
 운영 중인 웹, 실제로 공격해 보고 안전을 확인합니다 !
U-SAFE Web v1.0은 운영·개발 중인 웹 애플리케이션을 브라우저처럼 탐색하며
실제 요청을 보내 SQL 삽입·크로스사이트 스크립트(XSS)·경로 조작·명령 삽입·
오픈 리다이렉트·보안 헤더 미설정 등 웹 취약점을 자동으로 찾아내고, 재현 근거와
위험도·해결방안, 상세 보고서까지 제공하는 웹 애플리케이션 동적 점검 솔루션입니다.
(Dynamic Application Security Testing)
원클릭 무료 3일 체험
설치 후 [3일 무료 체험하기] 버튼 한 번이면
신청서 없이 바로 전체 기능을 써 볼 수 있습니다.
감리협회 · 감리원 무료
소프트웨어 감리 업무에 활용하는 감리법인 · 감리원은
U-SAFE Web 을 무료로 사용할 수 있습니다.
※ 감리 무료 사용은 제품 등록 시 “감리협회 / 감리원”을 선택해 신청하시면 바로 승인됩니다. 기타 문의 사항은 (주)유엔피플 02-855-7471 로 문의해 주세요.
특/장점
크롤링부터 점검, 재현 근거 확인, 조치·보고서까지 웹 보안점검 전 과정을 하나의 도구로 지원하는 동적 점검 솔루션입니다.
실행 기반 동적 점검
- 소스 없이 운영 중인 웹을 직접 점검, 실제 요청·응답으로 재현 가능한 취약점만 탐지
수동·능동 점검 플러그인
- 응답 분석(수동)과 공격 요청 주입(능동)을 다양한 점검 항목으로 자동 수행
로그인·멀티계정 접근통제 점검
- 폼/세션 로그인 뒤 화면까지 점검, 계정별 접근 권한 차이를 자동 비교
허용 범위 내 안전한 점검
- 점검 권한을 확인한 대상·범위에서만 요청, 사내망에서 대상 서버에만 접근
주요기능

웹 크롤링 · 화면 렌더링
대상 URL 을 탐색(스파이더)하고
화면(JS/SPA)을 렌더링해 점검 지점 수집

능동 · 수동 점검
SQL삽입·XSS·명령삽입 등 공격 요청(능동)
보안 헤더·쿠키·정보노출 응답 분석(수동)

로그인 · 접근통제 점검
폼/세션 로그인 자동 수행
계정별 접근 권한 차이 비교 점검

대시보드 / 통계
프로젝트별 위험도·항목별 현황
점검 회차별 추이 및 조치율 통계

수동 점검 · 증적 관리
점검자가 직접 확인한 결과 등록
점검·이행 증적 이미지 첨부 관리

보고서 자동 생성
요청/응답·탐지 근거 포함 PDF 상세 보고서
Excel 로우데이터 · SARIF 표준 출력
제품 화면
점검 대상 등록부터 동적 점검, 현황 확인, 보고서 출력까지 하나의 화면 흐름으로 이어집니다. (화면을 누르면 크게 볼 수 있습니다)
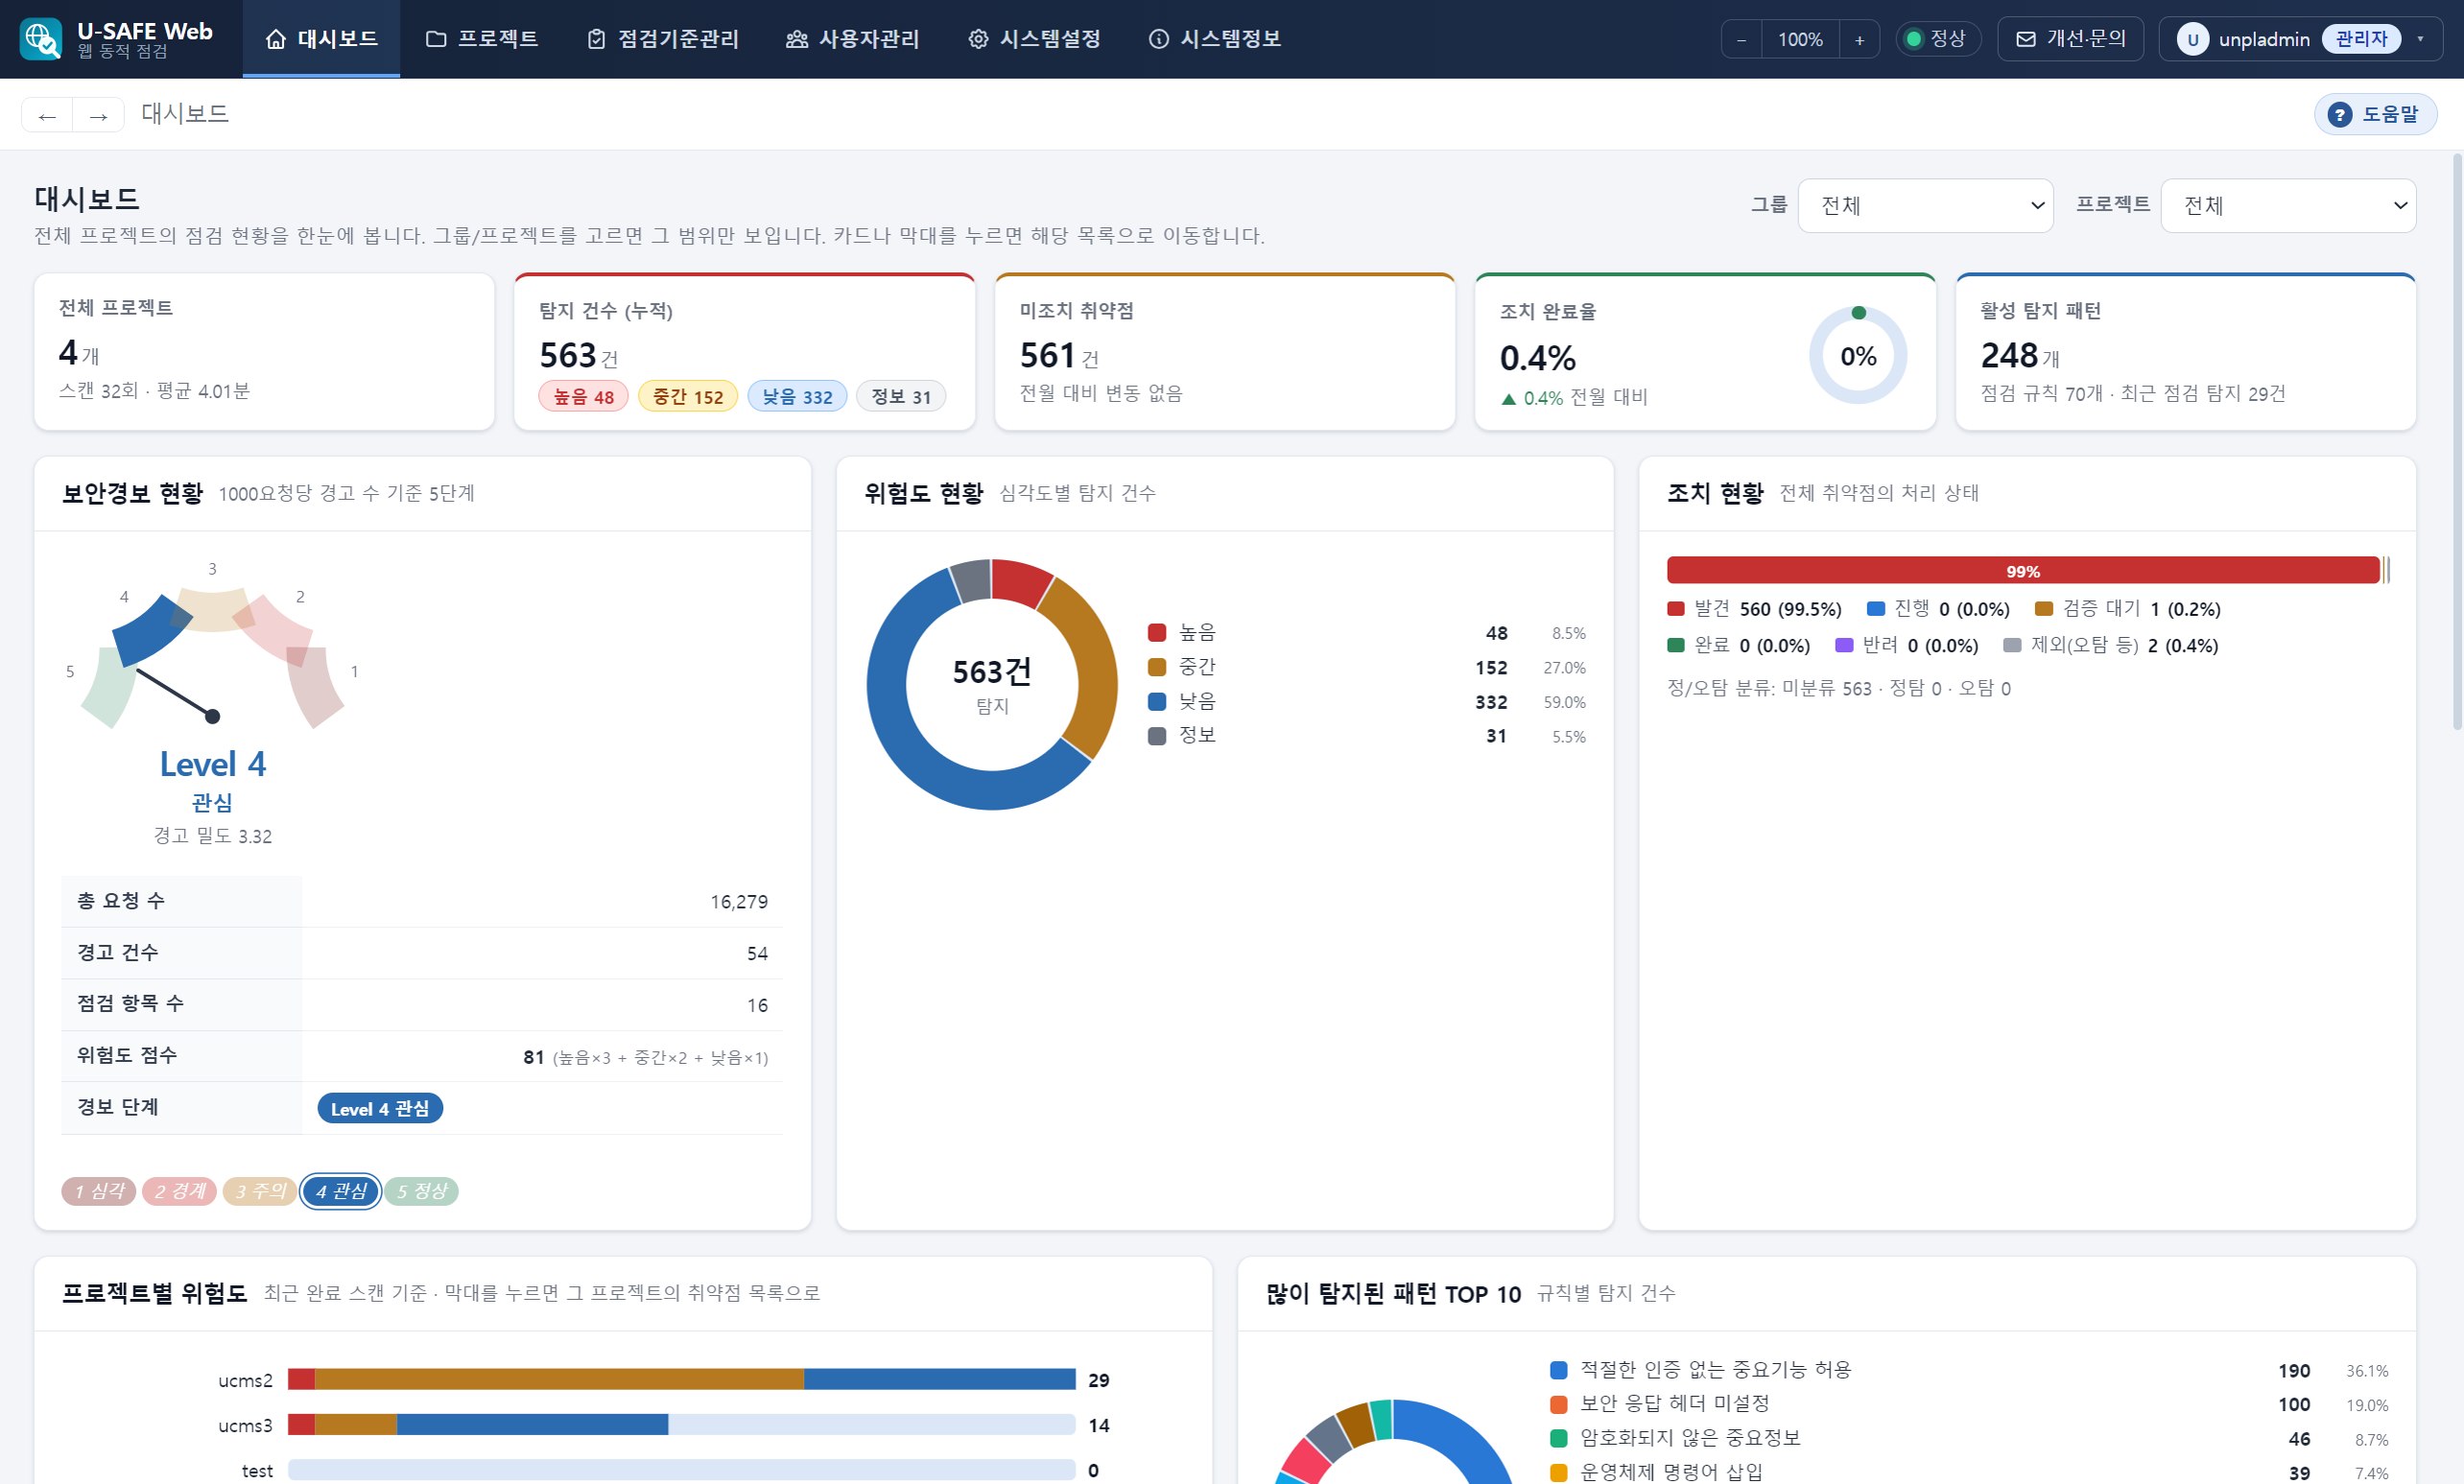
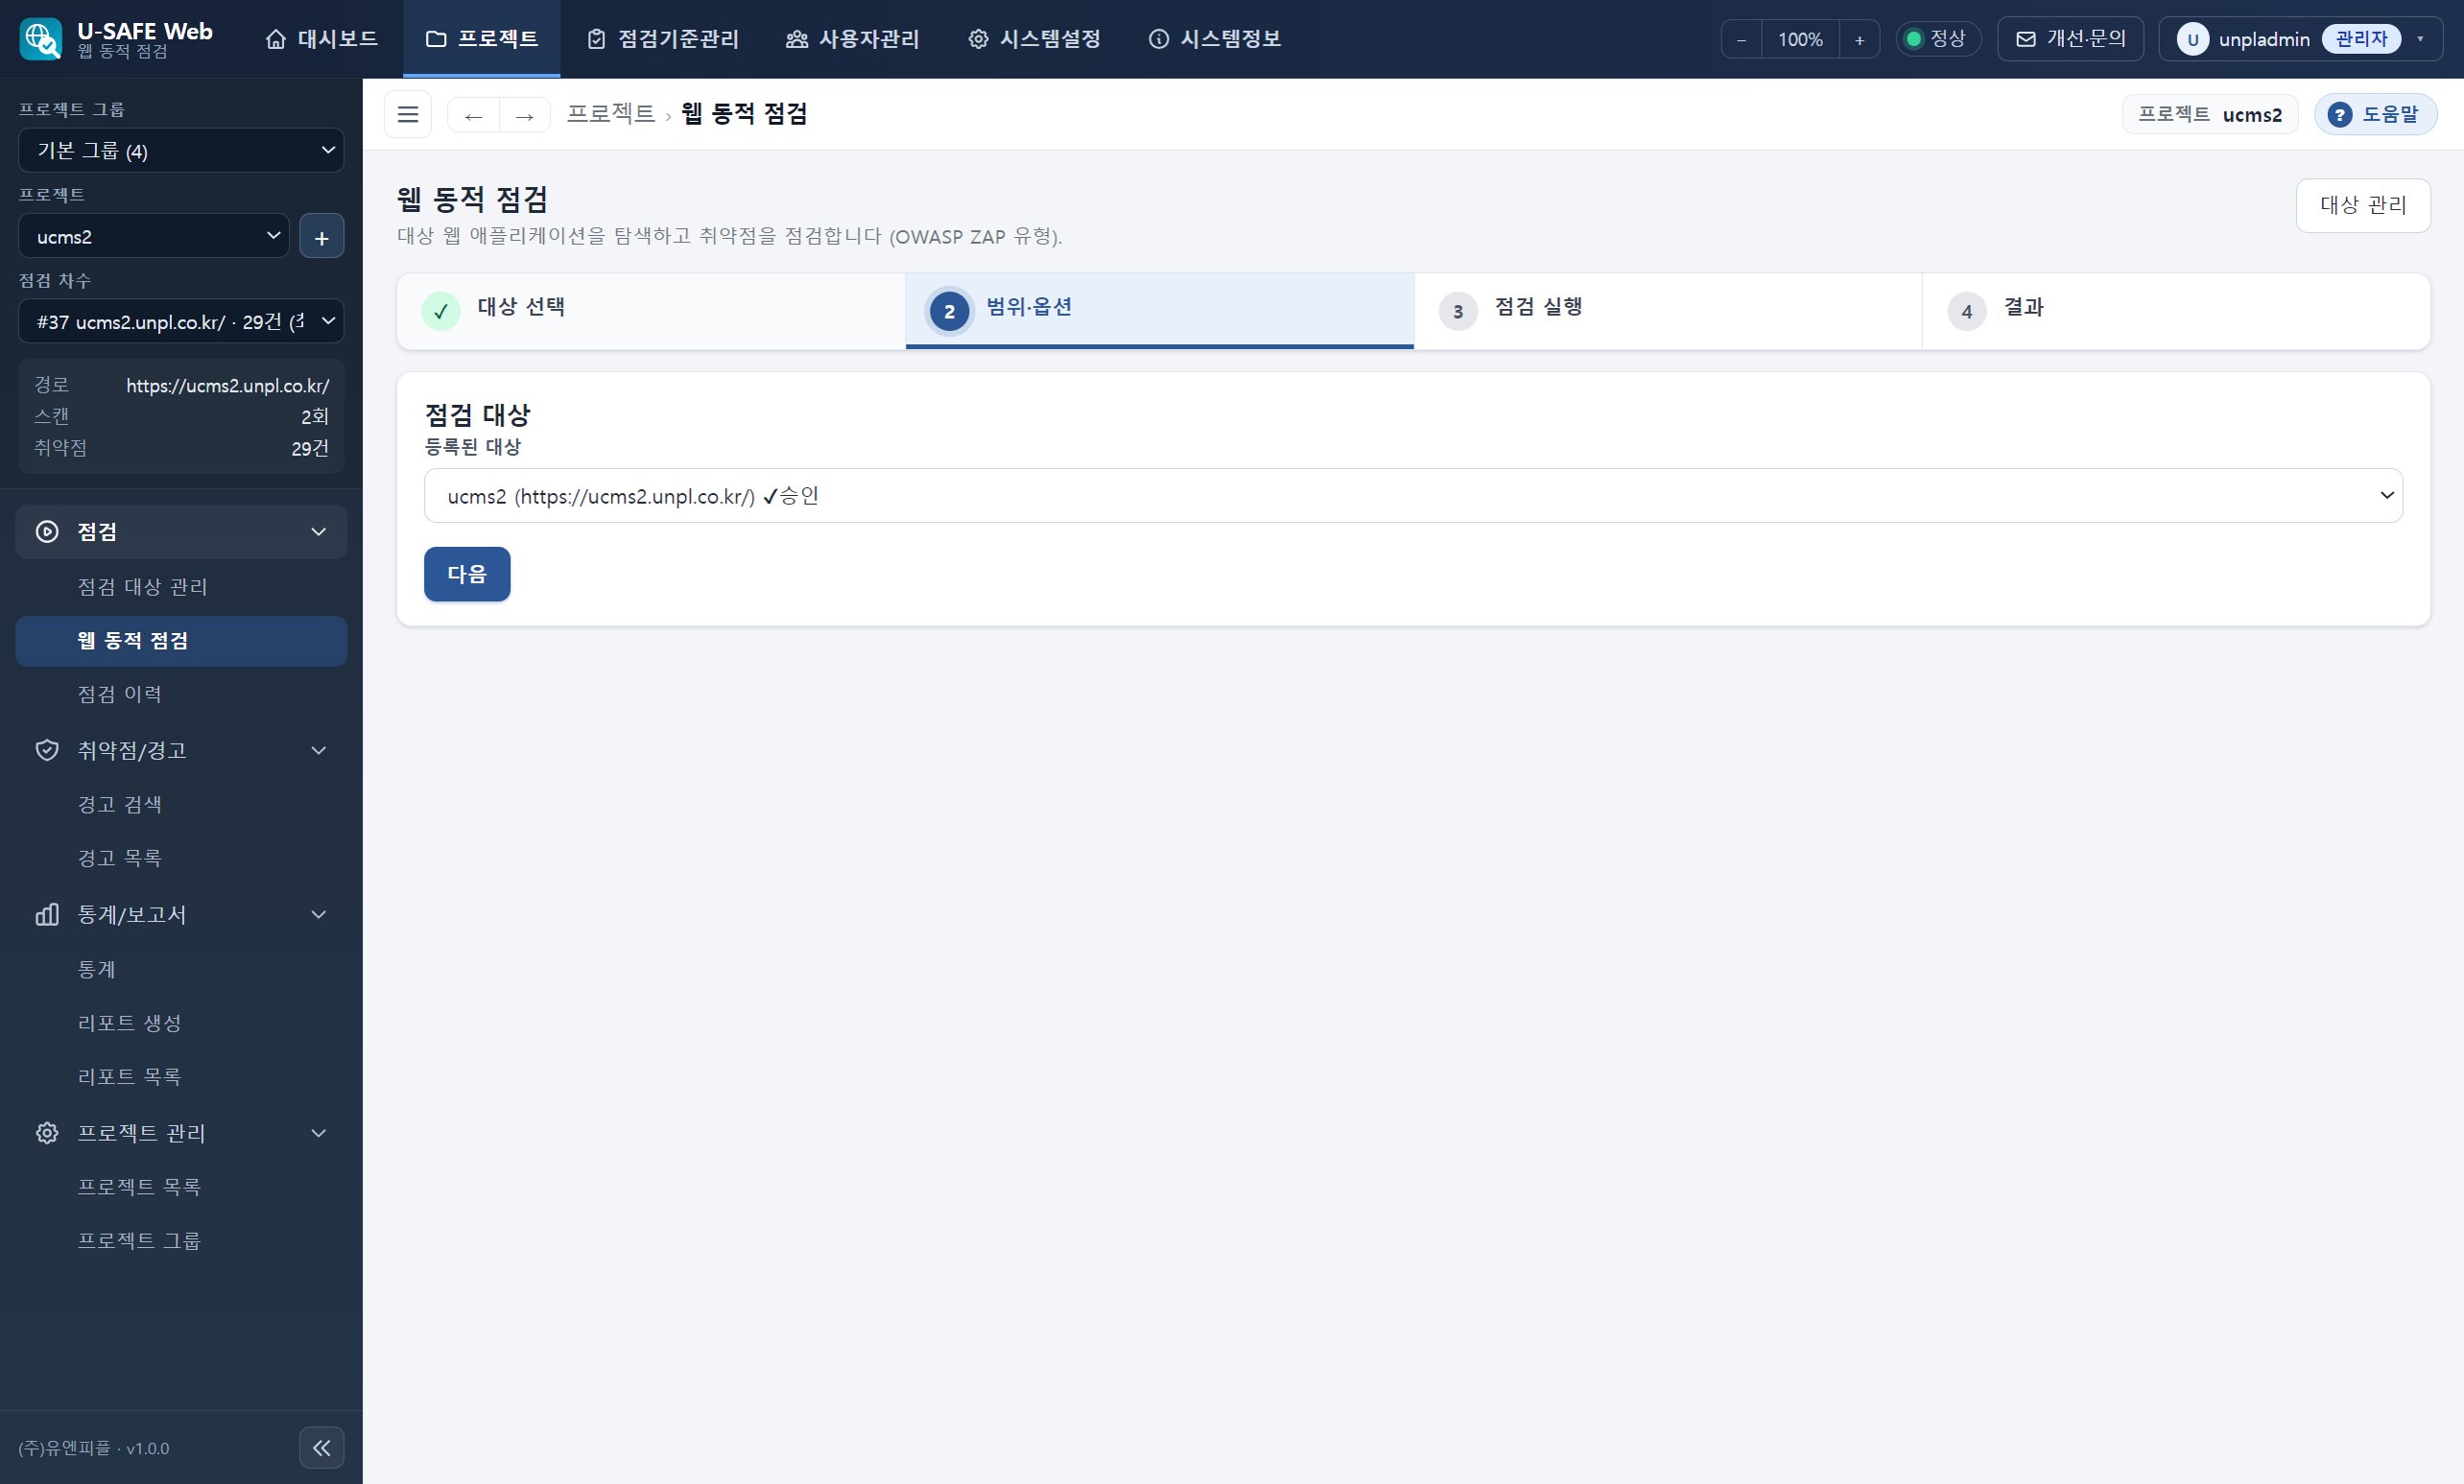
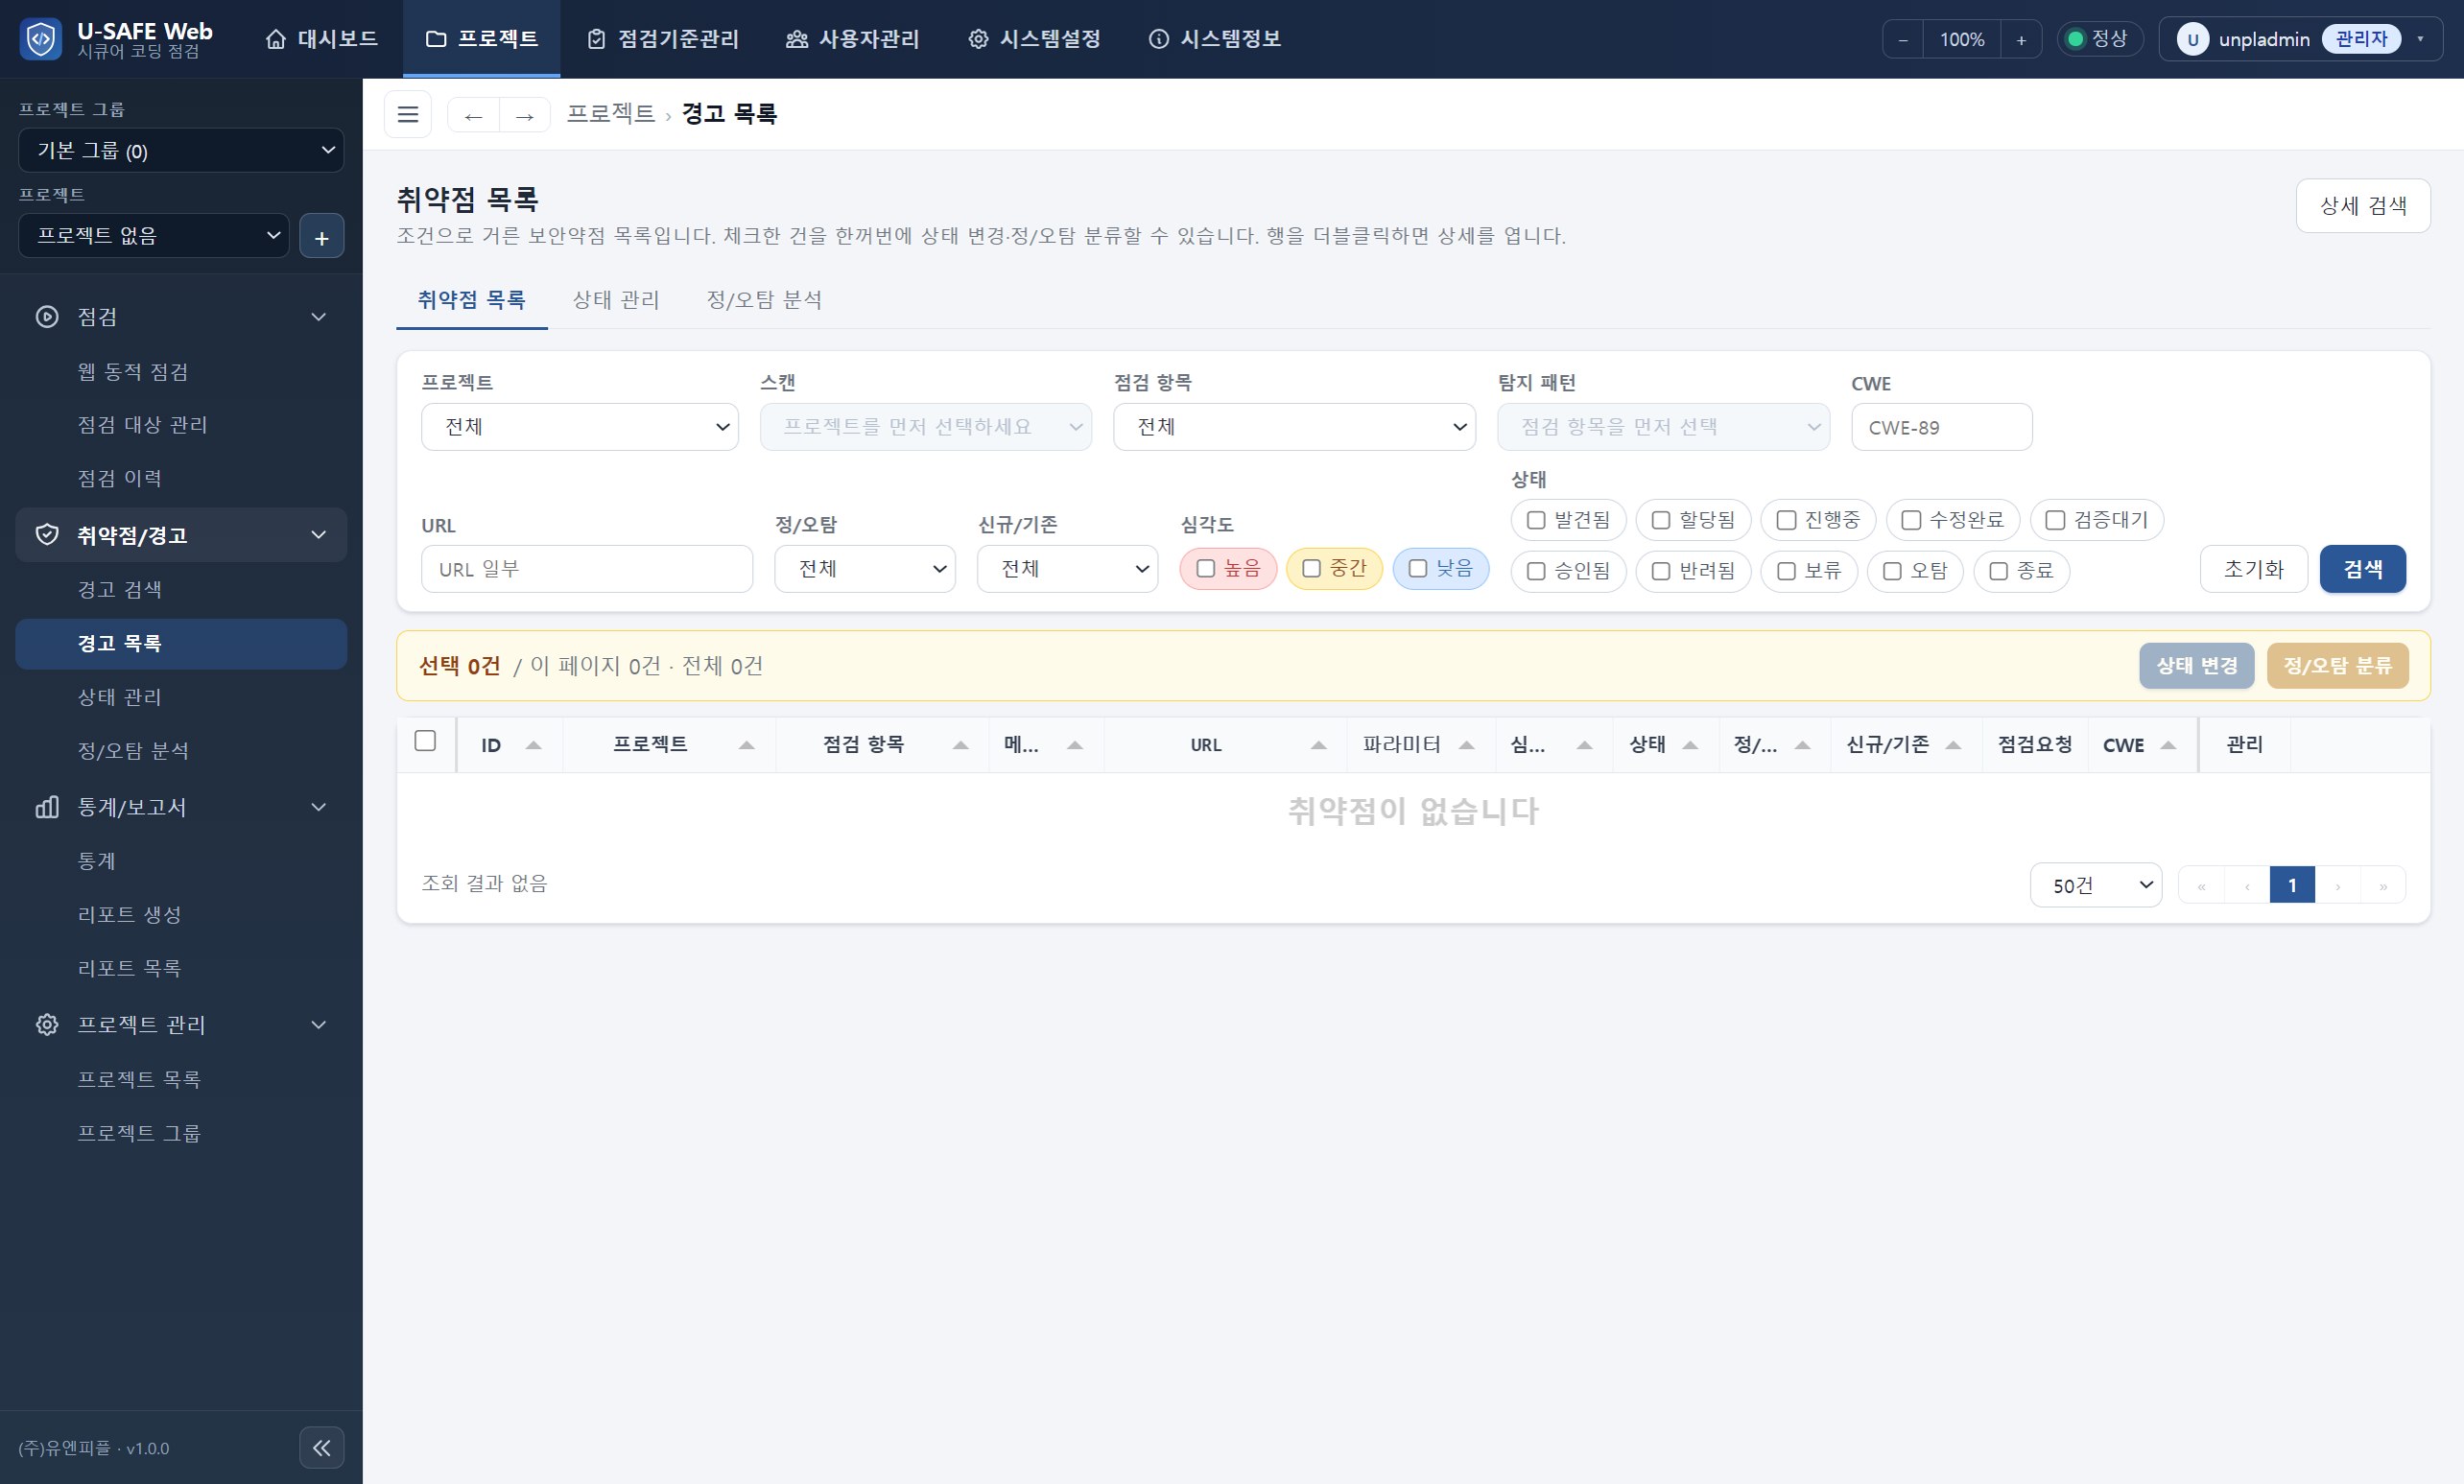
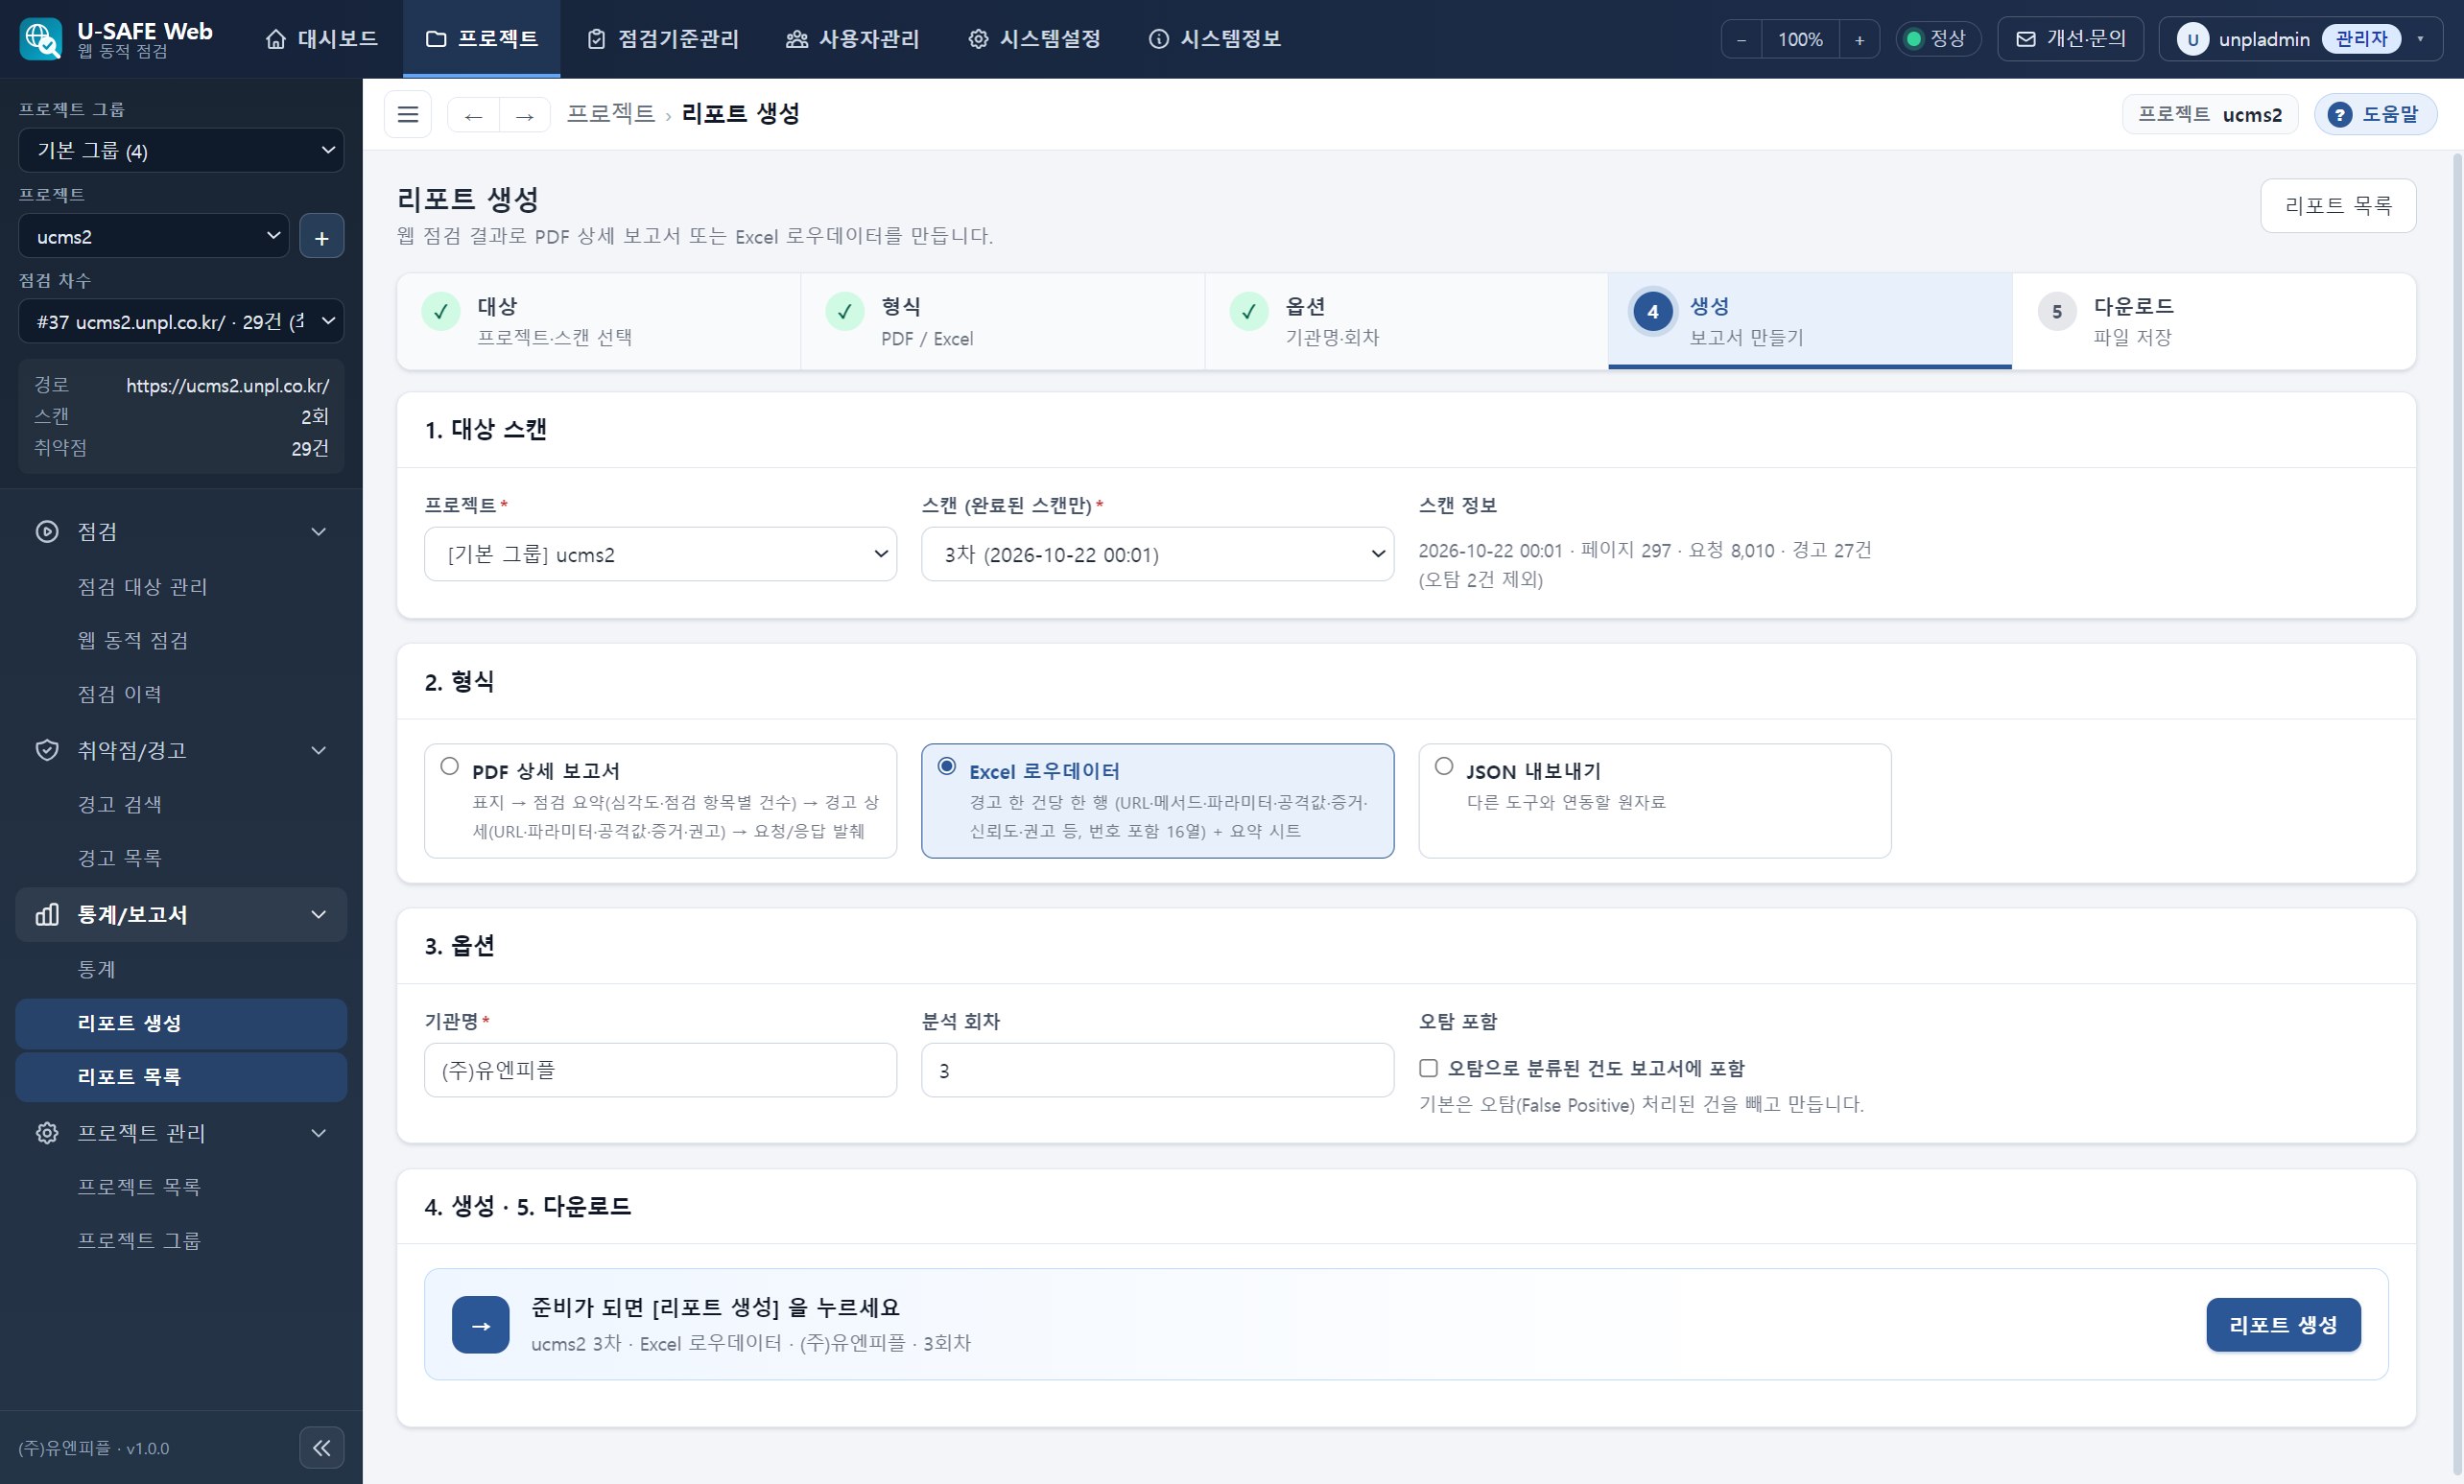
※ 화면은 샘플 데이터로 구성한 예시입니다.
점검 범위
한 번의 점검으로 국제 표준과 국가 기준별 웹 취약점 결과를 함께 확인할 수 있습니다.
점검 기준
기준별 분류와 보고서를 각각 제공
| OWASP Top 10 (2021) | 접근통제·인젝션·인증·설정 오류 등 웹 핵심 위험 기준 |
|---|---|
| 행정안전부 웹 취약점 분류 |
행안부 소프트웨어 개발보안 기준에 매핑한 결과·보고서 |
| 국가정보원 웹 취약점 |
8대 분류로 재분류한 결과·보고서 |
주요 탐지 유형
능동(공격 요청)·수동(응답 분석) 점검
| 인젝션 | SQL 삽입, 명령 삽입, LDAP/XPath, CRLF 등 |
|---|---|
| 크로스사이트 | 반사형·저장형·DOM 기반 XSS, 오픈 리다이렉트 |
| 설정 · 정보노출 | 보안 헤더 미설정, 쿠키 보안속성, 디렉터리/정보 노출 |
| 접근통제 | 인증 우회, 계정 간 권한 상승(수평·수직) |
점검 대상
인증이 필요한 화면까지 포함해 실제 운영 환경과 같은 조건으로 점검합니다.
지원 대상
HTTP/HTTPS 웹 애플리케이션
- 구성MPA(서버 렌더링) 및 SPA(JS 렌더링) 화면
- 인증폼 로그인·세션/쿠키 기반 인증 화면
- 계정여러 계정을 등록해 접근통제 차이 비교
안전장치
허용 범위 안에서만 점검
- 권한점검 권한을 확인한 대상·범위에서만 요청
- 범위허용 호스트·경로 외 요청 차단, 요청량 제한
- 망사내망에서 대상 서버에만 접근(외부 전송 없음)
도입 형태
조직 규모와 운영 환경에 맞춰 설치형과 서버형 중 선택할 수 있습니다.
PC 설치형
개인·소규모 팀, 진단 담당자
- 설치Windows 설치 파일 하나 (점검 엔진·DB 내장)
- 사용데스크톱 프로그램
- 점검대상 URL 지정 (허용 범위 내)
공용 서버형 별도 문의
여러 진단자가 결과를 공유하는 조직
- 설치Windows Server / Linux(Rocky·RHEL, Ubuntu)
- 사용웹 브라우저 또는 PC 프로그램으로 접속
- 점검대상 URL 등록, 계정·범위 설정
- 문의02-855-7471 (설치 환경 협의 후 별도 안내)
두 형태 모두 사내망에서 동작하며 점검 대상과 결과를 외부로 전송하지 않습니다. (라이선스 온라인·오프라인 승인 지원)
기대효과
-
1
운영 환경
실제 위험 확인 -
실제 요청으로 재현되는 취약점을 확인하여
배포 전·운영 중 웹의 실질적 위험을 점검합니다.
-
2
인증 화면까지
빠짐없이 점검 -
로그인 뒤 화면과 계정별 접근통제까지 점검하여
실제 공격 표면을 넓게 확인합니다.
-
3
재현 근거로
조치 공수 절감 -
요청/응답과 탐지 근거를 함께 제공하여
재현·검토·조치에 드는 시간을 줄입니다.
-
4
진단 산출물
작성 자동화 -
상세 보고서·로우데이터·SARIF 를 자동 생성하여
문서 작업 부담을 덜어 줍니다.
-
5
도입·운영
비용 절감 -
국산 자체 엔진으로 합리적인 비용에 도입하고
기술 지원을 국내에서 신속하게 받을 수 있습니다.
솔루션 문의
- 담당자 : 이경훈 소장
- Phone : 02-855-7471(2번 기술문의), 070-4820-5923
- E-mail : idtong@unpl.co.kr